PHPに10年以上潜んでいた重大な脆弱性。GPT-5.6 SolやGeminiが発見に貢献、OpenAIは発見急増を予測
Y.Sakakura

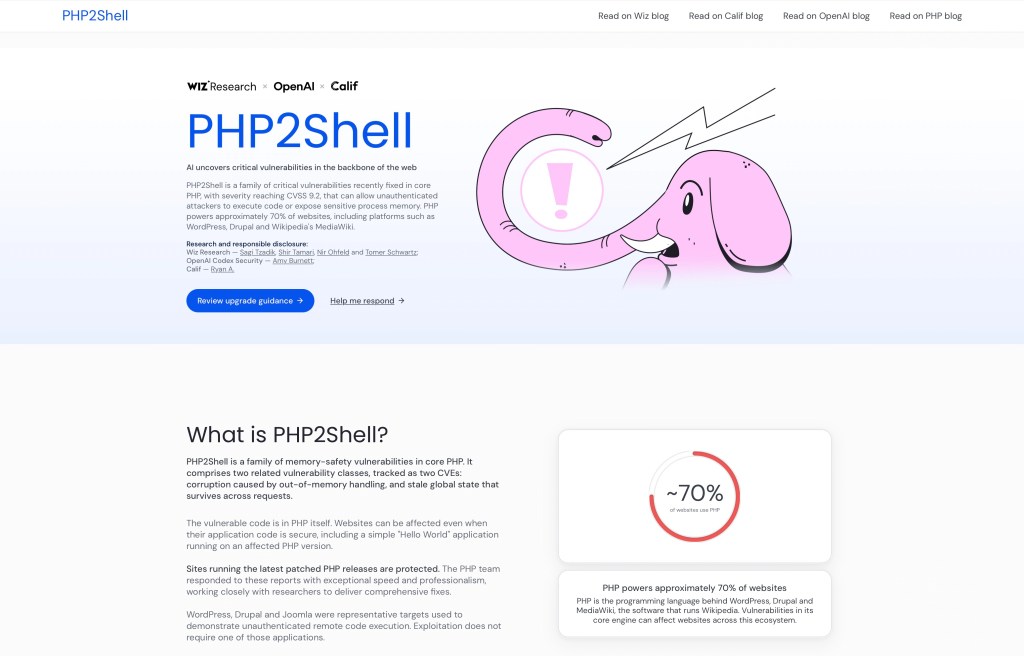
世界のウェブサイトの約7割で利用されているプログラミング言語「PHP」に、極めて深刻な脆弱性が見つかりました。
今回発見されたのは、外部からサーバー上で不正なプログラムを実行したり、パスワードなどの機密情報を盗み出したりできる脆弱性です。
深刻度は10点満点中9.2点。PHPの開発チームは10月21日23時ごろに修正版を公開し、直ちに更新するよう呼びかけています。
この重大な脆弱性の発見から修正までの過程で、OpenAIの「GPT-5.6 Sol」、Googleの「Gemini 4 Argon」、Wizの「Wiz Atlas」といったAIモデルが活用されました。
PHPに深刻な脆弱性。国内でも多数のサービスが緊急メンテナンス
PHPは、ウェブサイトやウェブアプリケーションを動かすために使われているプログラミング言語です。
携帯総合研究所でもPHPを使ってWordPressのテーマやiPhoneの料金シミュレーターを開発しています。
今回の脆弱性への対応として、国内では「ウマ娘 プリティーダービー」「グランブルーファンタジー」「BASE」などが緊急メンテナンスを実施。レンタルサーバー各社でも、一部機能の停止やセキュリティ対策が行われています。
今回発見されたのは、WordPressなどのアプリケーションではなく、その動作基盤となるPHP自体の脆弱性です。
セキュリティ企業のWizによると、問題となるコードは10年以上前から存在しており、PHP 5.4までさかのぼる広範なバージョンが、今回公表された2件の脆弱性の少なくとも一方の影響を受けます。
脆弱性には「CVE-2026-109618」と「CVE-2026-109619」の識別番号が割り当てられており、深刻度を示すCVSSスコアはいずれも9.2点。最高ランクの「Critical」に分類されています。
Wizは今回の問題を「PHP2Shell」と名付けています。
ログインなしでサーバーを乗っ取られる危険も。攻撃されると何が起きる?
今回の脆弱性で特に危険なのは、攻撃者がログインすることなく、外部からサーバー上で不正なコードを実行できる可能性があることです。
これは「リモートコード実行(RCE)」と呼ばれるもので、攻撃に成功すると、ウェブサイトの改ざんや情報の窃取、悪意のあるプログラムの実行などにつながります。
Wizは実際に、WordPress、Drupal、Joomlaを使用した検証環境で、ログインせずに外部からコードを実行できることを確認しています。
さらに、サーバー上で不正なコードを実行しなくても、PHPが使用しているメモリから情報を読み取れる問題も見つかりました。
メモリには、パスワードや認証トークン、APIキーなどの機密情報が含まれる場合があります。これらが盗まれると、ウェブサイトだけでなく、連携する外部サービスなどにも被害が広がるおそれがあります。
Wizによれば、今回の脆弱性はPHPの内部処理に存在しており、単純な「Hello World」を表示するだけのプログラムでも、実行環境によっては影響を受ける可能性があります。
対策はPHPの更新。レンタルサーバー利用者も確認を
今回の脆弱性に対して、PHPの開発チームは10月21日に修正版を公開しました。
- PHP 8.5.12
- PHP 8.4.27
- PHP 8.3.36
- PHP 8.2.35
PHPの開発チームは、すべての利用者に対して直ちに更新するよう呼びかけています。
レンタルサーバーを利用している場合は、契約している事業者の対応状況を確認し、必要に応じてPHPを更新してください。
なお、PHP 8.1以前のバージョンは公式サポートが終了しており、今回の公式修正版も提供されていません。
ただし、古いバージョンにセキュリティ修正を適用する「バックポート」など、サーバー事業者が独自に対応する場合もあります。
例えば、エックスサーバーはPHP 8.2〜8.5への修正の適用を順次開始。古いPHPについても独自の修正を進めていると案内しています。
【メンテナンス状況について】 10月21日23時頃に公開された修正版をもとに、必要な対応を進めております。 公式サイトや各種管理画面等の利用再開まで、今しばらくお待ちください。
お客様のご利用サーバーについても、公式修正版が提供されたPHPバージョン(8.2~8.5)から順次、修正の適用を開始しております。
また、公式修正版が提供されていない古いPHPバージョンについては、弊社独自の修正を進めております。 こちらは対応までにお時間をいただく見込みですが、引き続き対応を進めてまいります。
今後の対応状況や再開の見込みについては、2時間ごとを目安にお知らせいたします。
— エックスサーバー【公式】 (@xserverjp) October 21, 2026
利用者としては「さっさとPHPを更新すればいいのに」と思うかもしれませんが、バージョンを上げると既存のプログラムが正常に動作しなくなることもあります。
そのため、修正内容の確認や動作テストなどが必要になり、メンテナンスが長引く場合もあります。
GPT-5.6 Solを使って脆弱性を発見。20年前の知識が手がかりに
今回の脆弱性の発見に使われたのが、OpenAIの「GPT-5.6 Sol」です。
セキュリティ研究チームのCalifは、OpenAIが進める「Patch the Planet」プロジェクトに参加し、GPT-5.6 Solを活用してPHPの重大な脆弱性を発見しました。
Patch the Planetは、AIを使って広く利用されているソフトウェアの脆弱性を発見し、修正につなげる取り組みです。
Califの研究者Ryan Austin氏が公開した技術解説によると、今回の発見はAIにPHPのコードを丸ごと調べさせるところから始まったわけではないとのこと。
手がかりになったのは、2004年にセキュリティ研究者のStefan Esser氏が発見した、PHPのメモリ制限に関する脆弱性です。
その後も2020年と2024年に関連する問題が報告されていましたが、実際に攻撃できることまでは証明されていませんでした。
Austin氏は、こうした過去の問題を手がかりに、PHPの内部に似た脆弱性が残っていないか、AIを使って調査を進めました。
AIで類似の脆弱性も発見。複数の実行環境で攻撃を実証
調査の結果、PHPがメモリ不足に陥った際、内部データを正しく処理できなくなる問題が見つかりました。
PHPには、プログラムが使用できるメモリの上限を設定する「memory_limit」という仕組みがあります。
通常は上限を超えると処理が停止しますが、今回の問題では、処理を中断した際にメモリの管理情報が正しく片付けられず、次の処理に引き継がれてしまうことがありました。
その結果、本来は読み取れないメモリの内容が漏れたり、不正なコードを実行されたりする危険が生じます。
Califは最初の問題を発見したあと、同じような不具合を探すためのルールをAIにまとめさせ、ほかの箇所も調査しました。
その結果、別の脆弱性も発見。Apacheのmod_phpやPHP-FPMといった異なる実行環境で、実際に攻撃が成立することを確認しています。
つまり、研究者が過去の脆弱性を手がかりに調査対象を絞り、AIがコードの解析や類似する問題の発見を支援した形です。
Austin氏も、単純な指示だけでAIがすべての脆弱性を発見できるわけではなく、調査対象についての専門知識が重要だったと説明しています。
Wizも3つのAIモデルを活用。1週間足らずで攻撃を実証
セキュリティ企業のWizも、Califとは独立してPHPの脆弱性を発見しています。
Wizの研究では、GPT-5.6 Solに加えてGoogleの「Gemini 4 Argon」や独自の「Wiz Atlas」も使用。
3つのAIモデルを活用し、10年以上前から存在していた脆弱性を1週間足らずで発見。複数の問題を組み合わせて攻撃を成立させたと説明しています。
特にGemini 4 Argonは、脆弱性の発見から攻撃コードの開発、修正パッチの検証まで大きく貢献したとのこと。
PHP2Shell marks an inflection point: AI changes the practical exploitability of longstanding vulnerabilities. Frontier models (Wiz Atlas, GPT-5.6-Sol, and Gemini 4 Argon) were used to hunt down and chain these 10-year-old flaws in under a week, with Gemini 4 making a particularly significant contribution.
— Wiz (@wiz_io) October 21, 2026
8月1日に発見、11日に報告。約2カ月かけて修正
CalifとWizによる発見から、修正版が公開されるまでの経緯は以下のとおりです。
| 日付 | 出来事 |
|---|---|
| 8月1日 | Califが最初の脆弱性を発見 |
| 8月11日 | CalifがPHP開発チームに報告 |
| 8月15日 | PHP側が攻撃の成立を確認 |
| 8月19日 | Wizも独立して脆弱性を発見 |
| 8月21日 | Califが2件目の脆弱性を報告 |
| 8月24日 | WizがPHPセキュリティチームに報告 |
| 10月21日 | PHPの修正版を公開 |
発見から修正版の公開まで約2カ月。PHPの開発チームを中心にOpenAI、Wiz、Calif、Cloudflareなどが協力し、修正や防御策の準備を進めました。
公開前から攻撃を確認。AIで脆弱性を悪用するハードルも下がる
OpenAIは、把握している限りでは攻撃者よりも先にAIが脆弱性を発見したと説明しています。
ただ、正式公開前に情報が漏れ、Cloudflareは顧客を狙った攻撃通信を確認。攻撃者が同社の防御を回避しようとする動きもあったと報告しています。
今回はセキュリティ研究者がAIを活用しましたが、同じ技術は攻撃者も利用できます。
OpenAIは今後数カ月で同様の重大な脆弱性の発見が急増すると予測しており、攻撃者に悪用される前に発見・修正することがますます重要になります。








投稿規約
コメントを投稿する前に、以下をご確認ください。