
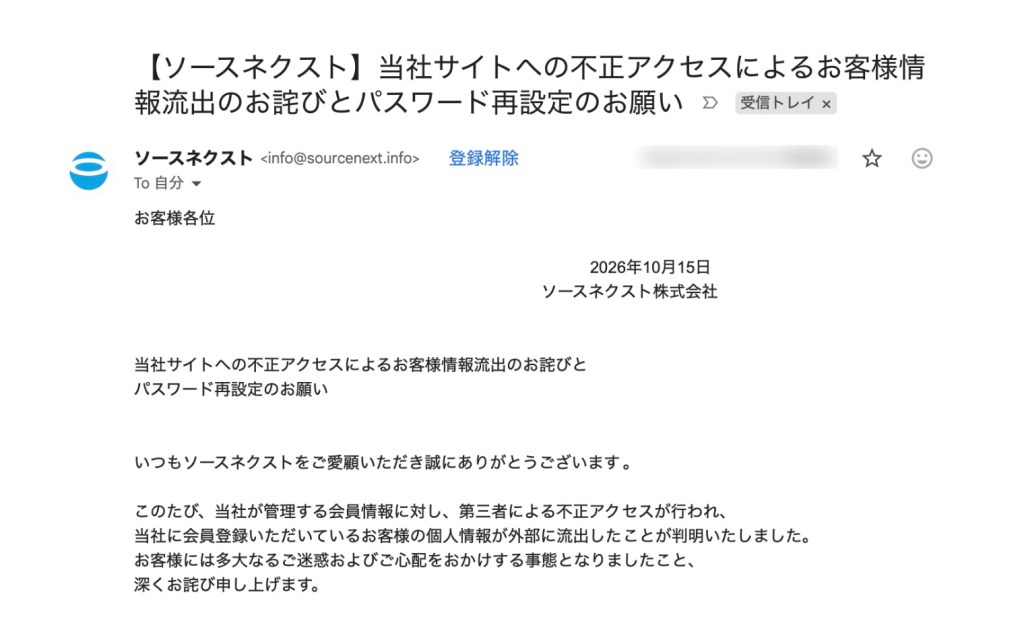
ソースネクストが10月15日、第三者による不正アクセスを受け、最大約2252万件の会員情報が流出した可能性があると発表しました。
流出した可能性があるのは、メールアドレスやパスワード、氏名、住所、電話番号、生年月日など。クレジットカード情報は含まれていません。
同社はセキュリティソフトやパスワード管理アプリ「1Password」などを販売しており、通常より安く購入できるキャンペーンを実施してきました。
1Passwordおよび同アプリで管理していたパスワード等に影響はないものの、安く購入するためにソースネクストに会員登録していた場合、個人情報が流出した可能性があります。
ソースネクストは全会員のパスワードを強制的にリセットしており、利用者に再設定を求めています。
10月9日から不正アクセス。最大2252万件の会員情報が流出か
ソースネクストによると、10月13日9時ごろ、会員情報を管理するシステムへの不正アクセスを確認したとのこと。
外部からの不正な通信を遮断し、同日13時36分までに封じ込めを完了。その後の調査で、10月9日10時ごろから不正アクセスが続いていたことが判明しました。
攻撃者は会員情報取得APIを不正に利用し、登録されている顧客情報を取得したと説明しています。
- メールアドレス
- パスワード
- 氏名・氏名カナ
- 住所
- 性別
- 電話番号・FAX番号
- 生年月日
- 会社名・役職名・部署名
- 加入サービス、登録日、ログイン日などのシステム固有の識別情報
対象件数は22,519,960件。
ただし、すべての会員について、上記すべての情報が流出したわけではなく、登録状況によって対象となる項目は異なるとしています。
また、対象システムではクレジットカード情報を保有していないため、今回の流出には含まれていないとのこと。
不正アクセスは10月13日に封じ込められ、その後の不正アクセスは確認されていないとのこと。現在も外部の専門調査機関と連携し、原因や影響範囲の調査を進めています。
1Passwordを安く購入した人も対象
ソースネクストは、パスワード管理アプリ「1Password」の正規販売店として、割引価格で利用できるライセンスを販売してきました。
1Passwordは、Webサイトやアプリのログイン情報をまとめて管理し、サービスごとに異なる複雑なパスワードを生成・保存できるアプリです。
パスワードを使い回さず、安全に管理するために1Passwordを利用している人も多いはず。
今回の不正アクセスはソースネクストの会員情報を管理するシステムで発生したもので、1Passwordのサービスや保存しているパスワードに影響するものではありません。
ただし、1Passwordを安く購入するためにソースネクストに会員登録していた場合は、購入時に登録したメールアドレスやパスワード、氏名、住所などが今回の流出対象に含まれている可能性があります。
1Passwordを利用していても、購入先のソースネクストに登録した個人情報まで保護されるわけではありません。
ソースネクストを経由せず、1Passwordの公式サイトから直接購入していれば、今回の件は防げた問題です。
ただし、ネット通販やオンラインサービスを利用する以上、どこかに個人情報を登録する機会があります。その際、複雑なパスワードを設定し、サービスごとに使い分けるなど、どれだけセキュリティに気を配っていても、登録先から個人情報が流出してしまえば、利用者側では防ぎようがありません。
全会員のパスワードを強制リセット。使い回している場合は変更を
ソースネクストは今回の不正アクセスを受けて、全会員のパスワードをリセットしました。
これまでログインしたまま利用していた場合もログアウトされ、再設定が必要になります。
パスワードは、ソースネクストの公式再設定ページから変更できます。
- 再設定のページを開く
- 登録していたメールアドレスを入力して、OKボタンをクリック
- 「【SOURCENEXT】ユーザーID・パスワード照会ページのご案内」というパスワード設定メールが届く
- メールに記載されているURLをクリック
- 新しいパスワードを入力して、設定完了
なお、今回の流出対象にメールアドレスやパスワードが含まれており、攻撃者が同じ組み合わせを使って別のサービスへのログインを試みる可能性があるため、パスワードを使いまわしていた場合は、早急に他のサイトも変更する必要があります。
さらに、氏名や住所、電話番号なども流出した可能性があるため、ソースネクストや関係企業を装ったフィッシングメール、SMS、電話などにも注意が必要です。
今回のような情報流出の直後は、パスワードの再設定を求める偽メールが届く可能性もあります。
ソースネクストは、利用者自身が再設定操作を行った場合にのみパスワード設定メールを送信すると案内しています。身に覚えのない再設定メールが届いた場合は、記載されたURLを開かないよう呼びかけています。
パスワードを変更するときは、メールに記載されたリンクを安易に開くのではなく、公式サイトから手続きする方が安全です。
ソースネクストも案内メールに再設定のリンクを記載していますが、これすらも疑って変更することを推奨します。
原因と影響範囲を調査中。専用窓口も設置
ソースネクストは10月15日、個人情報保護委員会への報告を完了しました。16日には所轄警察署へ被害を申告する予定としています。
現在は第三者の専門調査機関と連携し、詳細な調査と全システムの緊急点検を実施。セキュリティ対策や監視体制、情報管理体制を見直す方針です。
また、利用者向けの専用お問い合わせ窓口も設置しています。
電話番号は0120-035-116。受付時間は土日祝日を含む10時から18時までです。
今回の発表では、最大約2252万件という流出の可能性が示されていますが、実際に何人の情報が流出したのか、個々の会員についてどの情報が取得されたのかは明らかになっていません。


投稿規約
コメントを投稿する前に、以下をご確認ください。